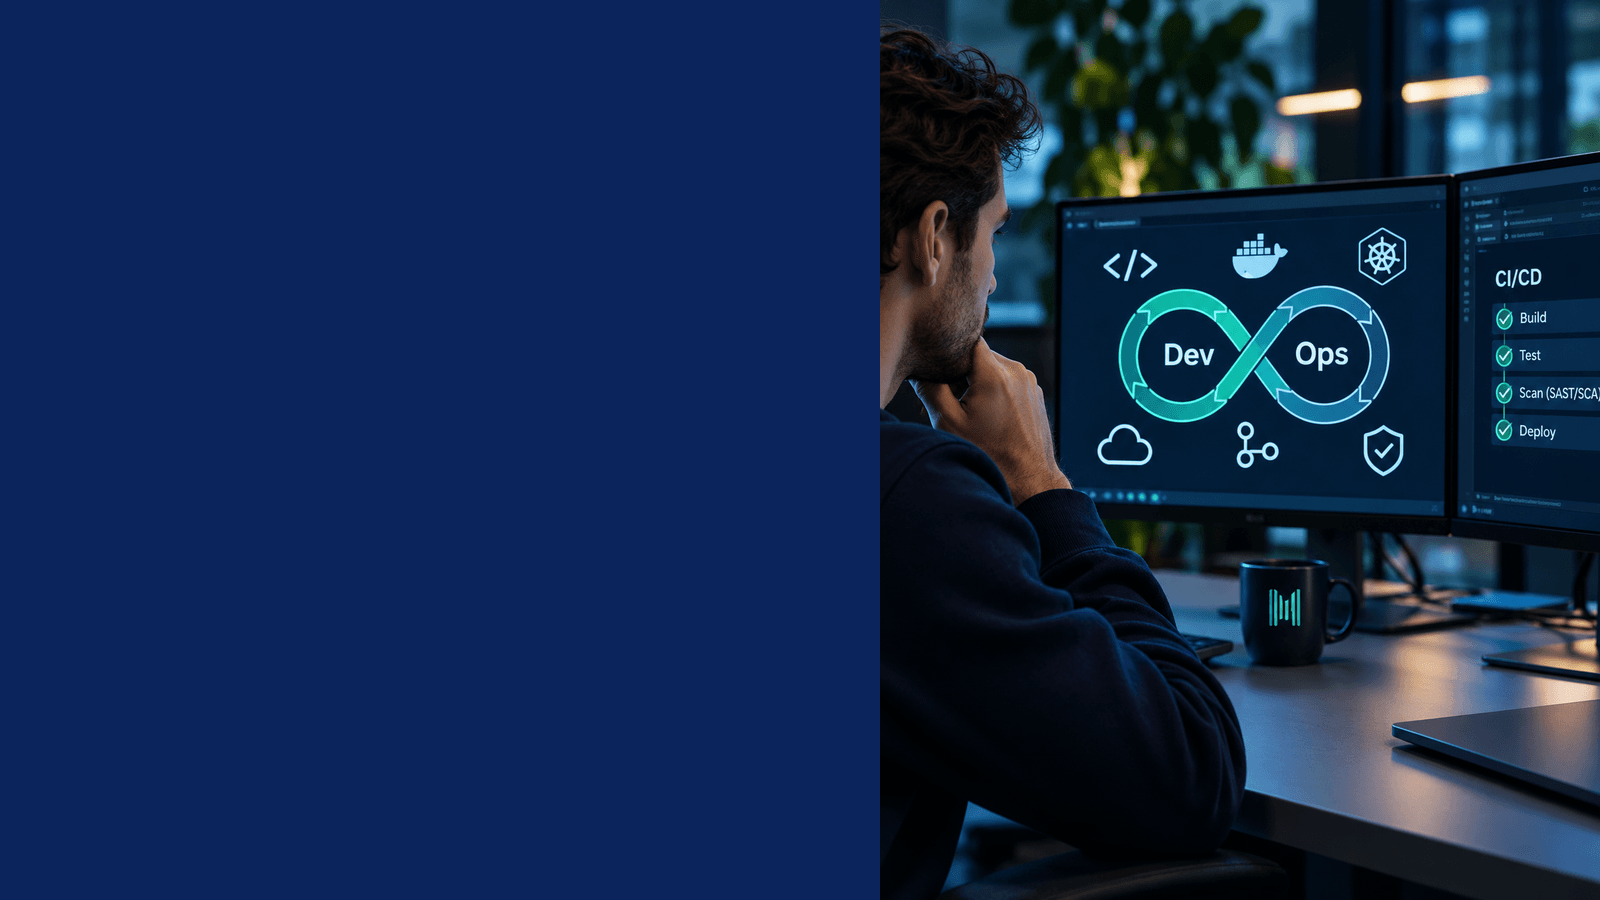
Een DevSecOps engineer bouwt security in je ontwikkelstraat. Elke wijziging in de code gaat automatisch langs scans en controles voordat hij live gaat. De engineer zorgt dat die controles kloppen, snel zijn en dat ontwikkelaars de bevindingen zelf kunnen oplossen.
Het werk zit in de pijplijn zelf: de CI/CD-straat waarin code wordt gebouwd, getest en uitgerold. Wat een DevSecOps engineer daar doet, zie je het best als je die straat van commit tot productie afloopt.
Wat doet een DevSecOps engineer in de CI/CD-straat?
Bij de commit
Het begint bij de ontwikkelaar. De engineer zet secret scanning aan, zodat een wachtwoord of API-sleutel die per ongeluk in de code belandt wordt tegengehouden voordat hij in de repository staat. Geheimen haalt de pijplijn uit een vault, zodat ze nergens in configuratiebestanden staan. En branch protection en code review zijn verplicht, zodat niemand ongezien naar de hoofdbranch pusht.
Bij de build
Tijdens de build draaien statische codeanalyse (SAST) en software composition analysis (SCA). SAST zoekt kwetsbare patronen in je eigen code. SCA kijkt naar de open source-bibliotheken die je meeneemt. Die code heb je niet zelf geschreven, en toch draait hij in jouw product.
Hier hoort ook de SBOM thuis, de software bill of materials: een lijst van alle componenten en versies in wat je oplevert. De engineer zorgt dat die bij elke build automatisch wordt gemaakt en bewaard. Onder de Cyber Resilience Act wordt dat straks verplicht.
Bij het testen
Draait de applicatie in een testomgeving, dan komt dynamische analyse (DAST) aan bod: een scanner die de draaiende applicatie van buitenaf aanvalt. Containerimages worden gescand op bekende kwetsbaarheden.
Dan de lastigste keuze in het vak: welke bevindingen laten de build falen, en welke leveren alleen een ticket op? Zet je alles op blokkeren, dan gaat het team om de scanner heen werken. Blokkeer je niets, dan leest niemand de resultaten.
Bij de uitrol
Infrastructuur staat steeds vaker als code beschreven, in Terraform, Bicep of Kubernetes-manifesten. IaC-scanning controleert die bestanden op fouten zoals een openbare storage bucket of een container die als root draait, nog voordat er iets wordt aangemaakt. De engineer beveiligt ook de pijplijn zelf. Wie mag een release starten? Welke rechten hebben de runners? Zijn de deploysleutels kortlevend?
Na livegang
Een nieuwe kwetsbaarheid in een bibliotheek die je al maanden gebruikt, vind je alleen als je je SBOM blijft vergelijken met nieuwe meldingen. Dat monitoren hoort bij de rol, net als de afspraak wie een kritieke melding oppakt en hoe snel. Hoe het misgaat als niemand eigenaar is, schreef ik eerder bij de GitLab-kwetsbaarheid CVE-2026-97229. Daar werd het ontwikkelplatform zelf het doelwit, en bleek een bijgewerkt versienummer geen bewijs van een patch.
DevSecOps engineer of application security engineer?
De twee rollen lopen in vacatures vaak door elkaar. Een application security engineer kijkt naar de applicatie: threat modelling bij het ontwerp, reviews van gevoelige code, pentestbevindingen beoordelen en ontwikkelaars leren veilig te programmeren. Een DevSecOps engineer kijkt naar de straat eromheen en automatiseert. De AppSec-engineer bepaalt wat er gecontroleerd moet worden. De DevSecOps engineer zorgt dat het bij elke wijziging gebeurt, zonder dat iemand eraan hoeft te denken.
In een kleinere organisatie doet één persoon vaak allebei. Vraag dan waar iemand vandaan komt. Als vuistregel houd ik aan: een ontwikkelaar die security is gaan doen, is meestal sterker in code en ontwerp, iemand uit operations of platform engineering bouwt vaak de betere pijplijn. Over dat eerste profiel lees je meer op onze pagina over application security.
Welke regels spelen mee?
Sinds 11 september 2026 geldt de meldplicht van de Cyber Resilience Act (CRA) voor fabrikanten van producten met digitale elementen, zoals software of apparaten met software. Zit er in jouw product een actief misbruikte kwetsbaarheid, of is er een ernstig incident, dan stuur je binnen 24 uur een vroege waarschuwing naar het CSIRT. Binnen 72 uur volgt de melding, en uiterlijk 14 dagen nadat er een oplossing is het eindrapport over de kwetsbaarheid. In Nederland meld je bij het NCSC. Het NCSC schrijft dat de omvang van je organisatie niet uitmaakt en dat de plicht ook geldt voor producten die al vóór die datum op de markt waren.
Op 11 december 2027 geldt de volledige CRA. Dan moet je onder meer de componenten in je product kunnen identificeren en documenteren, met een SBOM in een gangbaar, machineleesbaar formaat. Binnen 24 uur weten of een misbruikte kwetsbaarheid in jouw product zit, lukt alleen als die SBOM er al ligt en iemand hem bijhoudt. Dat bijhouden is DevSecOps-werk.
Valt je organisatie onder de Cyberbeveiligingswet, de Nederlandse uitwerking van NIS2 die sinds 15 augustus 2026 geldt, dan speelt ook die mee. De NIS2-richtlijn noemt in artikel 21 beveiliging bij de aanschaf, ontwikkeling en het onderhoud van systemen, inclusief het omgaan met kwetsbaarheden, en de beveiliging van de toeleveringsketen. Lees dat breed: je eigen ontwikkelstraat valt er wat mij betreft onder.
Zoek je een kader om je straat aan te toetsen, kijk dan naar het Secure Software Development Framework van NIST (SP 800-218). Dat is een set praktijken voor veilig ontwikkelen die je in elk ontwikkelproces kunt inpassen.
Een DevSecOps engineer is geen poortwachter
Mijn mening: een DevSecOps engineer die vooral releases tegenhoudt, doet zijn werk verkeerd. Het doel is dat een ontwikkelaar een paar minuten na zijn commit ziet wat er mis is, in zijn eigen tool, met een voorstel voor de oplossing. Dan lost hij het zelf op, terwijl de code nog vers in zijn hoofd zit.
Een poortwachter die aan het eind alles beoordeelt, wordt een wachtrij. Teams gaan om de controles heen werken, of zetten scans uit "tot na de release". Vraag in een gesprek dus ook hoe iemand het aantal valse meldingen omlaag krijgt, en hoe hij ontwikkelaars meekrijgt. Welke tools hij kent, hoor je dan vanzelf.
Wanneer huur je een DevSecOps engineer interim in?
Interim past bij werk met een begin en een eind. Denk aan het opzetten of vernieuwen van een CI/CD-straat, een overstap naar de cloud of naar een ander ontwikkelplatform, of een auditbevinding over je ontwikkelproces die voor een vaste datum opgelost moet zijn. Ook de CRA is zo'n aanleiding. SBOM's, kwetsbaarhedenbeheer en een meldproces voor je producten inrichten is een project met een deadline.
Staat de straat eenmaal, dan blijft er beheer over: regels bijstellen, nieuwe teams aansluiten, meldingen opvolgen. Dat werk loopt door. Daar kies je eerder voor iemand in vaste dienst of via detachering. Laat de interim engineer zijn kennis overdragen voordat hij vertrekt.
Zet in je aanvraag welk platform je gebruikt (GitLab, GitHub of Azure DevOps), welke cloud, welke programmeertalen, welke scanners al draaien en wat er misgaat. "Een DevSecOps engineer met ervaring in tooling" levert je cv's van iedereen op. "De SAST-scan geeft honderden bevindingen en niemand kijkt ernaar" levert je de juiste kandidaat op. Meer tips staan in mijn checklist voor een inhuuraanvraag.
Zoek je iemand voor je CI/CD-straat of je voorbereiding op de CRA? Op onze pagina DevSecOps engineer inhuren lees je hoe we werken, en via MVPeople zetten we interim securityprofessionals in. Of bel of mail me, dan kijken we samen wat je straat nodig heeft.